2026年10月、Shopifyはアプリ開発者に向けて、セキュリティに関する発表を立て続けに行いました。10月20日には「セキュリティは今もっとも重要な取り組み」として、すべてのアプリ開発者に今週中の対応を求めています。
開発者向けの話に見えますが、ストアを運営する側にも無関係ではありません。アプリは、インストールした時点で注文や顧客、商品などのデータを扱う権限を持ちます。ストアのデータの安全は、Shopify本体だけでなく、入れているアプリ一つひとつにも支えられているわけです。
この記事では、今回の発表で何が起きているのかを整理したうえで、ストア運営者として管理画面で何を見直しておくとよいかを考えます。「うちのストアには、今いくつアプリが入っているだろう」と思い浮かべながら読んでみてください。
※仕様は2026年10月29日に確認したShopify公式情報に基づきます。
Shopify公式情報
Securing your app, together
機能の概要:Shopifyはアプリの「点検」と「仕組み」の両面を強めている
背景にあるのは、AIの進化です。Shopifyは、AIが脆弱性(システムの弱点)を見つけるのが得意になったことで、業界全体と同様にアプリエコシステムへの攻撃が増えていると説明しています。開発者向けのドキュメントでは、以前は手作業で数週間かかった弱点の発見がAIなら数分で済み、その力は攻撃者も同じように使える、とまで書かれています。
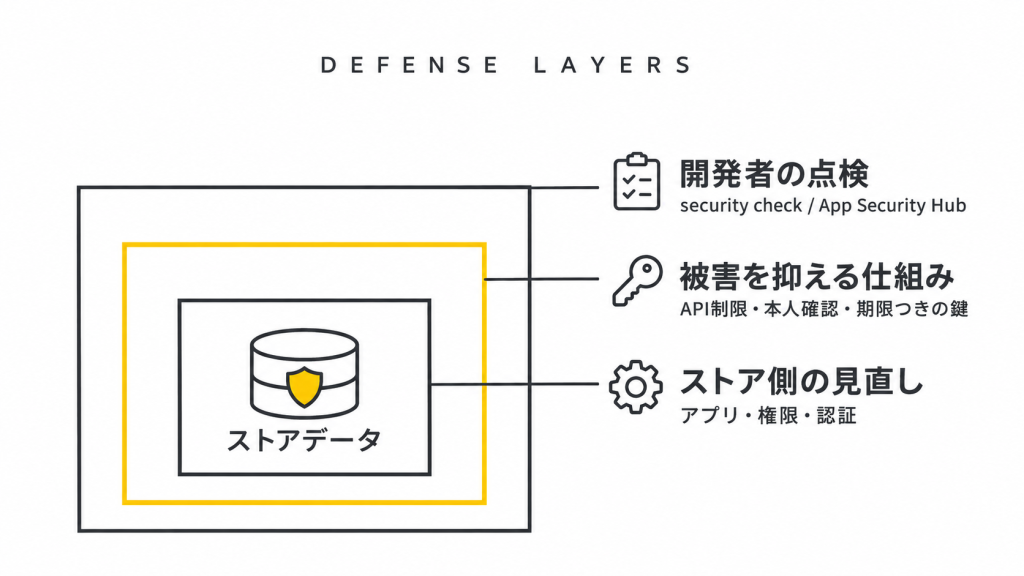
これに対して、Shopifyが秋に打ち出した動きは、大きく3つに分けられます。
1つ目は、開発者側の点検を手厚くしたことです。 10月15日には、Shopifyアプリでよくある弱点をAIでチェックするツール(security check)が公開されました。先行して試したパートナーの多くが、気づいていなかった問題を見つけたと紹介されています。あわせて、アプリのセキュリティ対策を項目ごとにまとめた開発者向けのチェックリスト(App Security Hub)も整備されました。
2つ目は、万一のときに被害を小さくする仕組みです。 10月27日には、アプリのAPIキーを開発者自身のサーバーからしか使えないように制限する機能や、開発ストアにアプリを入れる前の開発者の本人確認などが追加されました。
3つ目は、以前から決まっていた移行の締切です。 アプリがストアのデータにアクセスするための「オフラインアクセストークン」には、これまで有効期限のないものがありました。漏れた場合でも使われ続けてしまうため、Shopifyは公開アプリに有効期限つきのトークンへの移行を求めてきました。新しく作られる公開アプリは2026年4月1日からすでに対象で、既存の公開アプリも2027年1月1日が期限であることが2026年5月に告知されています。
10月27日の発表では、この締切に間に合わなかったアプリへの措置が具体的になりました。1月1日以降はShopify App Storeから非掲載となり新規インストールができなくなること、1月15日からはそのアプリを使っているストアの管理画面に警告が表示されること、などです。開発者側の作業なので、マーチャントが何かを設定する必要はありません。ただ、来年の年明けに見慣れない警告が出る可能性がある、という点は覚えておいて損はないと思います。
Shopify公式情報
活用シーン:管理画面で見直しておきたいこと
Shopifyと開発者の取り組みが進む一方で、ストア側にもできることがあります。どれも管理画面から確認できるものです。
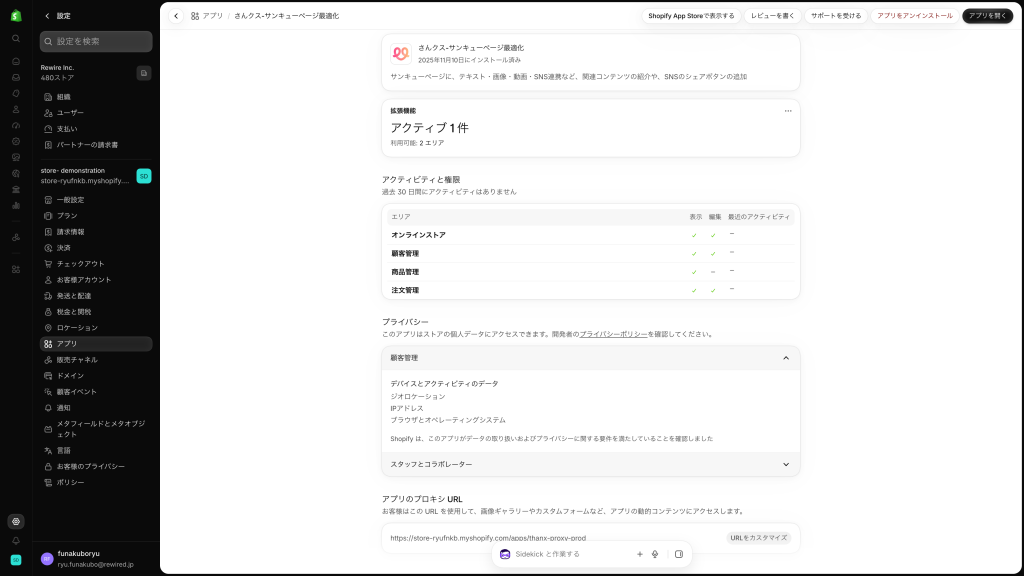
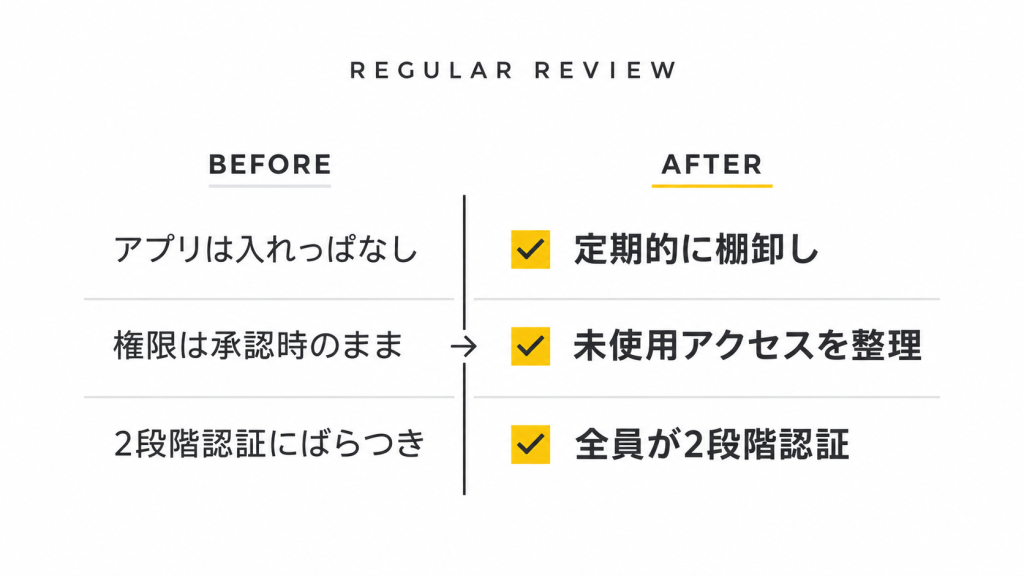
- 入っているアプリを棚卸しする:「設定 > アプリ」で各アプリの概要ページを開くと、「アクティビティと許可」で、そのアプリがどの領域を表示・編集できるか、最近いつアクセスしたかを確認できます。過去30日間に使われていない許可は「未使用のアクセス」として表示されます。キャンペーンのために入れたまま、というアプリがあれば、整理を検討するきっかけになります。
- アンインストールは「消して終わり」にしない:アプリによっては、テーマに追加したコードがアンインストール後も残ることがあります。Shopify外で請求されているアプリは、アンインストールしても外部の課金は止まりません。必要なデータの書き出しも含めて、事前に確認しておくと安心です。
- 新しく入れるアプリは、インストール画面で立ち止まる:インストール前には、アプリがアクセスする個人データやストアデータの一覧と、開発者のプライバシーポリシーへのリンクが表示されます。機能に対して求める権限が広すぎないか、一度見てから進めるだけでも判断の質が変わります。
- スタッフ全員の2段階認証を確認する:2段階認証は各スタッフが自分のアカウントで設定するもので、ストアのオーナーが代わりに有効にすることはできません。Shopify Paymentsを使うには2段階認証が必要で、Shopify Plusでは組織全体に安全なサインイン方法を必須にできます。退職者や外部パートナーのアカウントが残っていないかも、あわせて確認しておきたいところです。
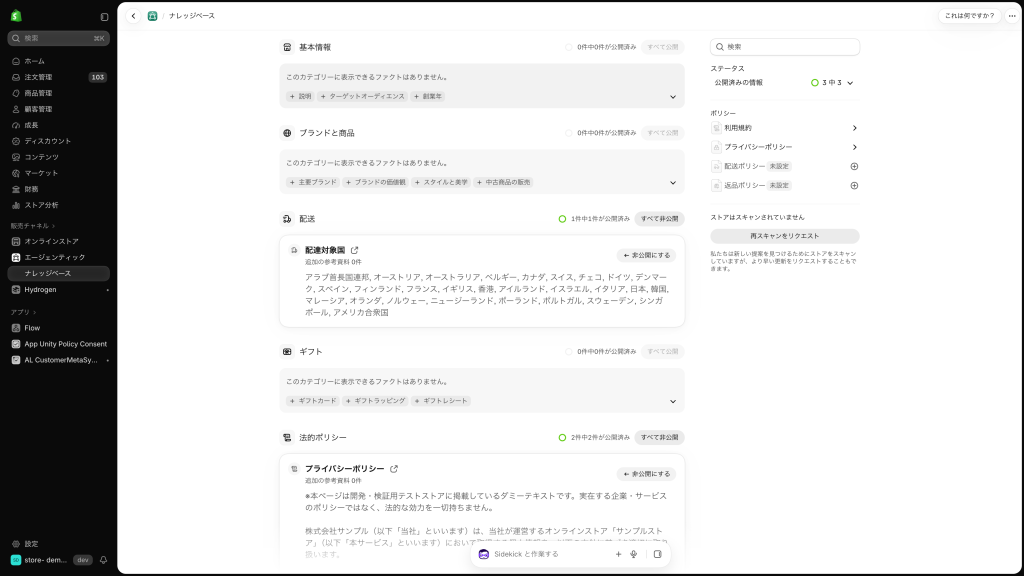
- AIチャネルに出ていく情報を確認する:Editions Fall ’26では、AIエージェント経由の購入やShop Payの利用先が広がりました。管理画面の「販売チャネル > Agentic > ナレッジベース」では、AIエージェントが受け取るストアの情報(返品期間、配送、連絡先など)を確認・編集できます。
Shopifyヘルプセンター
解決する課題:「入れたら任せきり」から、定期的に見直す運用へ
アプリは一度入れると、インストール時に承認した権限まで意識しなくなりがちです。使わなくなったアプリが権限を持ったまま残っている、という状態は、多くのストアで起きているのではないでしょうか。
今回の発表で、開発者側には点検ツールとチェックリストが揃い、Shopify側でもトークンの有効期限やアクセス元の制限といった仕組みが強化されました。Shopifyは今後、App Storeのセキュリティ要件も引き上げると予告しています。App Storeに掲載されるアプリには、これまで以上に高い基準が求められていく流れです。マーチャントにとっては、アプリを選ぶ土台そのものが底上げされていく、という安心材料だと思います。
一方で、ストア側の見直しは、こうした仕組みを補う役割を持ちます。使っていないアプリを外せば、そもそも漏れる可能性のあるトークンの数が減ります。2段階認証を徹底すれば、パスワードが漏れても管理画面に入られにくくなります。開発者とShopifyが「漏れにくく、漏れても被害が小さい」状態を目指すなら、ストア側は「入口を少なく、トークンを固く」しておく。役割を分けて考えると、何をすべきかが見えやすくなります。
アプリ選びの目安としては、「Built for Shopify」バッジも参考になります。パフォーマンス、デザイン、Shopifyとの連携の3領域で基準を満たしたアプリに付与され、毎年見直されます。セキュリティを直接保証するものではありませんが、判断材料の1つになります。
注意点・懸念点:AIチャネル時代に「外に出る情報」と、警告が出たときの対応
最後に、気をつけておきたい点を3つ挙げます。
ナレッジベースで公開した情報は、外部のAIからも参照されます。 Shopifyのヘルプでは、公開されたナレッジベースはShopやその他の外部プラットフォームを含むAIチャネルから利用できる、と説明されています。ストアフロントから自動で作られた情報は、マーチャントが公開するまでAIには渡りません。ただし、ストアのポリシーや連絡先など、管理画面に登録されている情報に基づくものは、作成された時点で公開されます。
返品ポリシーや配送情報が古いままだと、AIがそのまま案内してしまうかもしれません。外に出したくない情報が含まれていないかもあわせて確認します。Agenticストアフロントは対象のストアではデフォルトで有効になっているため、「まだAIチャネルは始めていない」と思っていても、一度ページを開いてみることをおすすめします。
なお、AIエージェント経由のShop Pay決済については、購入の決定権は購入者にあり、カード情報がエージェントに渡ることはないと説明されています。
来年、アプリの警告が出たら、まず開発元に確認します。 2027年1月15日以降、移行していない公開アプリを使っていると、サービス停止のリスクと取れる対応についての警告が管理画面に表示されると案内されています。警告の具体的な表示内容や場所はまだ公開されていません。警告が出た場合は、慌ててアンインストールする前に、まずアプリの開発元に対応状況を問い合わせるのがよさそうです。
自社で作ったアプリは、今回の移行要件の対象外です。 カスタムアプリやマーチャントが作成したアプリは、有効期限つきの鍵への移行要件には含まれていません。ただ、対象外であることと、安全であることは別の話です。制作会社に作ってもらった連携アプリや、外部システムとのつなぎ込みがある場合は、誰がその鍵を管理しているのか、退職や契約終了のときに無効化されるのかを確認しておくと安心です。
また、Shopifyは、アプリにセキュリティ上の問題が起きた場合、修正と影響を受けるマーチャントへの通知は開発者の責任であると明記しています。開発元からの連絡を見落とさないよう、ストアの連絡先メールアドレスが今も確実に届くものになっているかも、見直しておきたいポイントです。
Shopifyヘルプセンター
まとめ:アプリのセキュリティは、Shopify・開発者・ストアの分担で守る
2026年秋の一連の発表は、AIによって攻撃の速度が上がるなかで、Shopifyと開発者が一緒に防御を底上げしようという動きです。開発者には点検ツールとチェックリストが、プラットフォームには漏れても被害を小さくする仕組みが揃いつつあります。
そのうえで、ストア側にできることは意外とシンプルです。
- 「設定 > アプリ」で、使っていないアプリや未使用のアクセスを確認する
- スタッフ全員の2段階認証と、不要なアカウントの有無を確認する
- 新しいアプリは、インストール画面で権限とプライバシーポリシーを見てから入れる
- 「販売チャネル > Agentic > ナレッジベース」で、AIに渡るストア情報を確認する
- 年明けに警告が出たら、まず開発元に問い合わせる
どれも管理画面から確認できることばかりです。まずは管理画面の「設定 > アプリ」を開いてみてはいかがでしょうか。
